Revolut dał się podejść jak dziecko. Wyciekły dane klientów
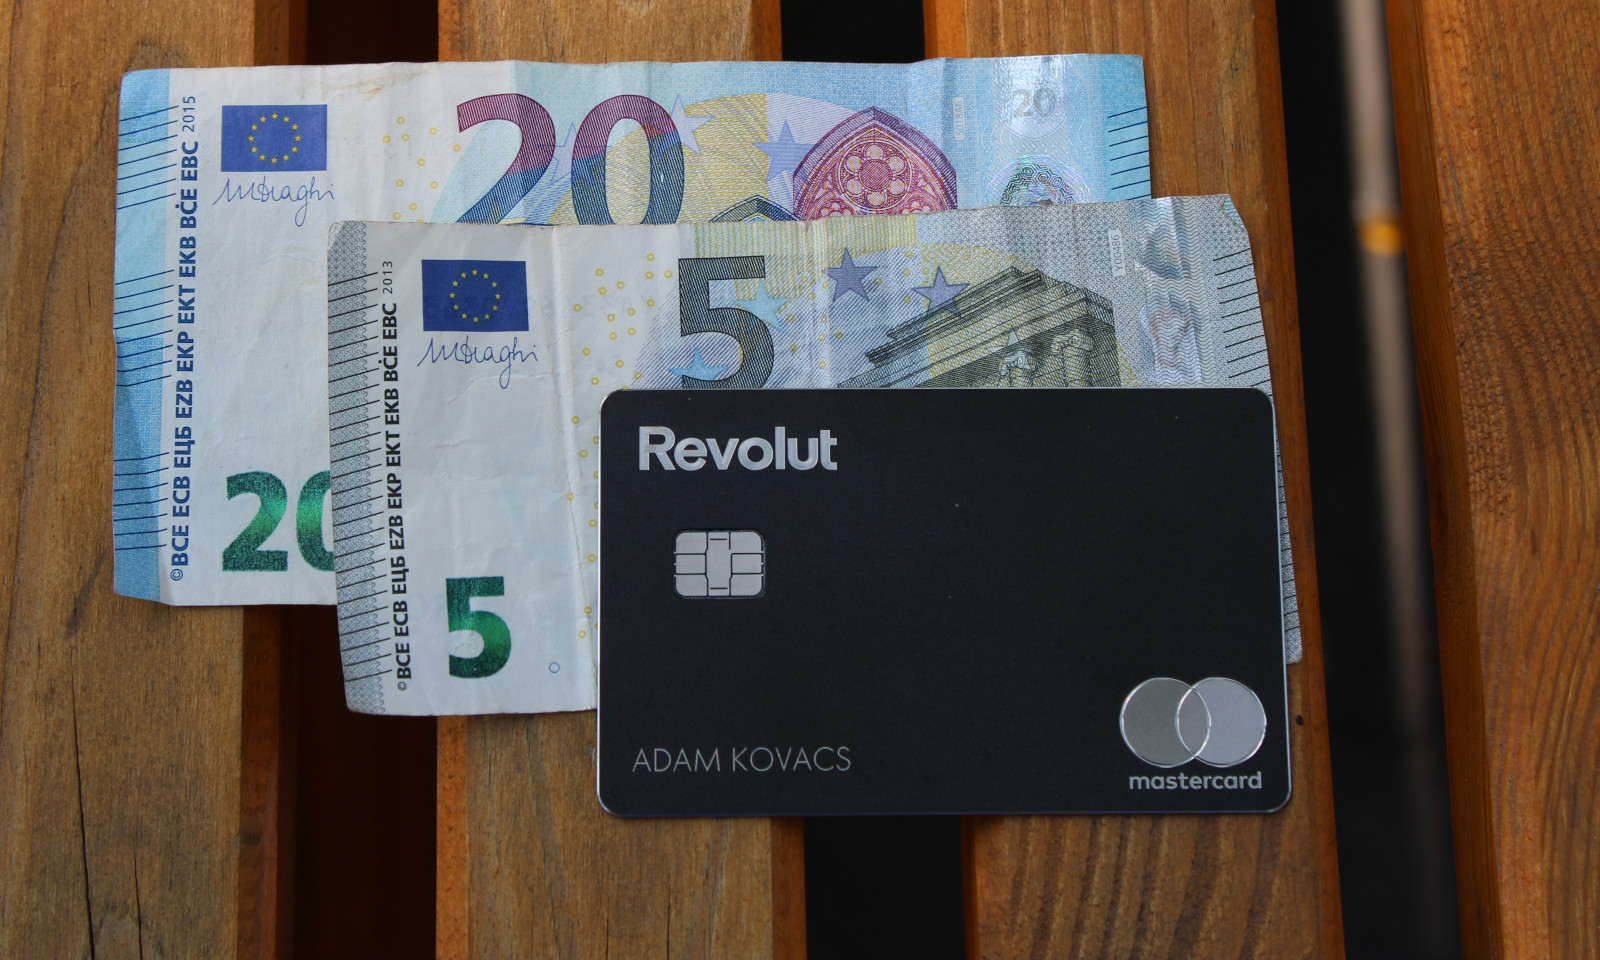
Revolut zaliczył gigantyczną wpadkę. Dał się oszukać przestępcom podszywającym się pod przedstawicieli agencji rządowej i przekazał im szczegółowe dane osobowe oraz finansowe grupy klientów.
O całej sprawie poinformowali analitycy ze świata kryptowalut, w tym ZachXBT oraz Mark Karpelès, były szef giełdy Mt. Gox, który sam znalazł się wśród poszkodowanych osób.
Jak Revolut się na to złapał?
Atakujący użyli prostej, choć trochę zaskakującej metody. Wnioski o udostępnienie informacji zostały wysłane z adresu e-mail w prawdziwej domenie agencji rządowej, co pozwoliło na pozytywne przejście mechanizmów weryfikacji stosowane przez fintech. Revolut uznał mejla za oficjalne wezwania rządowe i udostępnił żądane dane. Dopiero po późniejszym kontakcie z agencją firma zorientowała się, że ma do czynienia z oszustwem.


Nie wiadomo jednak, o jaką agencję chodzi, z jakiego kraju pochodziła domena ani w jaki sposób przestępcy zdobyli dostęp do umieszczonych w niej kont pocztowych. Revolut milczy w tej sprawie. Analityk Mark Karpelès sugeruje, że fałszywe mejle były wysyłane z instytucji we Włoszech.

Wyciek obejmuje bardzo duży zakres danych. W ręce oszustów trafiły imiona, nazwiska, daty urodzenia, numery telefonów, adresy e-mail, adresy zamieszkania oraz wykonywane zawody. Co najgorsze, przestępcy przechwycili również kopie dokumentów tożsamości, takich jak paszporty i prawa jazdy, a także zdjęcia selfie wykonywane przez użytkowników podczas rejestracji konta. Mimo tego Revolut zapewnia, że wzorce biometryczne twarzy i dane do logowania pozostają bezpieczne, a pieniądze klientów nie zostały naruszone.
W przypadku części klientów przestępcy zdobyli dane finansowe, w tym numery IBAN, wyciągi z kont, historię wypłat oraz pełną historię transakcji, w tym operacji dokonywanych w bitcoinach.
Revolut potwierdził wyciek, ale nie podaje szczegółów
Revolut potwierdził, że po wykryciu incydentu powiadomił odpowiednią agencję rządową, policję, organy ochrony danych oraz regulatorów. Dotknięci klienci zostali poinformowani o sprawie drogą mailową. Fintech nie ujawnił jednak skali zjawiska, nie podał więc dokładnej liczby poszkodowanych klientów, ani z jakich pochodzili krajów.
Przestępcy przeszli już do szantażu
ZachXBT sugeruje, że atak był wymierzony w niewielką grupę osób z wysokimi saldami kont. Wśród poszkodowanych znaleźli się m.in. tenisista Aleksandr Szewczenko oraz Römer, szef platform Gamdom i Skinscom.
Przestępcy, którzy wyłudzili dane, przeszli już do szantażu. Publikują pierwsze informacje w sieci i żądają od Revoluta okupu. Grożą ujawnieniem większej ilości danych klientów każdego dnia, dopóki Revolut nie zapłaci.
Co więcej, oskarżają też fintech o zaniedbania. Zapowiadają, że ujawnią więcej wiadomości, danych i informacji na temat sposobu działania zespołu Revolut, oskarżając przy tym firmę o przekazywanie wrażliwych informacji krajom spoza swojej jurysdykcji. Oskarżają też ją o zaniedbania dotyczące prywatności i mechanizmów ujawniania wrażliwych informacji.